

 DW
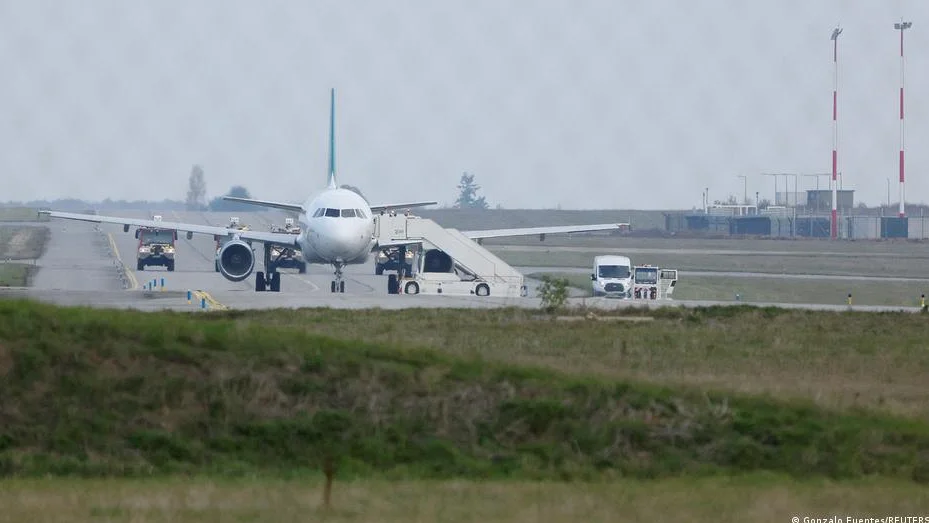
Mindestens ein Dutzend kommerzielle Flüge landeten entweder unangekündigt oder unter Hochsicherheitsmaßnahmen in Österreich, Frankreich, Italien, Belgien, Tschechien und Bulgarien, wie die Behörden in den jeweiligen Ländern berichteten. Die Vorfälle umfassten Notlandungen und Sicherheitsalarme an mehreren Flughäfen, wobei einige Flüge militärische Eskorten erhielten.
Flüge umgeleitet oder unter Hochalarm gelandet
Flugzeuge landeten unangekündigt in Evreux (Frankreich), Wien (Österreich) und Bulgarien. Ein Flug aus Finnland landete wie geplant in Rom, begleitet von einer militärischen Eskorte. Andere Flüge erreichten ihre geplanten Ziele, aber unter Sicherheitsalarm. Der Vorfall in Frankreich kam zunächst an die Öffentlichkeit, gefolgt von ähnlichen Berichten aus anderen Ländern.
Der finnische Flugdienst Finnair teilte mit, dass zwei Flugzeuge an ihren geplanten Zielen landeten, aber unter Sicherheitsbedrohung. Ein Finnair-Flug von Helsinki nach Rom landete mit militärischer Eskorte, wie der italienische Nachrichtendienst ANSA berichtete. Ein weiteres Flugzeug aus der finnischen Hauptstadt, betrieben von Jettime, landete ebenfalls wie geplant in Wien.
Ein Wizz Air-Flug von Mailand nach Warschau landete unangekündigt in Wien. Bulgarien meldete drei Flugzeuge, die wegen Sprengstoffdrohungen Notlandungen durchführten. Drei Ryanair-Flüge nach Sofia – aus Kopenhagen, Madrid und London Stansted – landeten ebenfalls unter Hochsicherheitsmaßnahmen. Zwei davon kamen wie geplant in Sofia an, ein weiterer wurde nach Plovdiv umgeleitet, teilte der Flughafenchef mit.
Italien und Tschechien bereiten Sicherheitsmaßnahmen vor
Italienische Medien und der Nachrichtendienst Reuters berichteten, zitierten Flughafensprecher, dass zwei Flugzeuge – ein Flug von Aegean Airlines aus Thessaloniki und ein Ryanair-Flug aus Porto – am Donnerstagmorgen nach Sprengstoffdrohungen am Flughafen Malpensa in Mailand wie geplant landeten.
Die Polizei in der Tschechischen Republik teilte später mit, dass sie für vier Landungen am Prager Flughafen vorbereitet sei, nachdem Drohungen mit Improvisierten Sprengkörpern auf den Flugzeugen eingegangen waren. „Wir bewerten die Relevanz der Drohungen als gering“, hieß es. „Trotzdem unterschätzen wir die Bedrohung nicht, deshalb wurden alle notwendigen Sicherheitsmaßnahmen mit minimalem Einfluss auf die Passagiere und Flughafenvorgänge aktiviert.“ Die Flugzeuge würden nach der Landung auf gefährliche Materialien durchsucht, fügten die Behörden hinzu.
Erster Vorfall außerhalb Paris
Ein Airbus A320 wurde aufgrund einer Sprengstoffdrohung in das Flugfeld Evreux südwestlich von Paris umgeleitet. Das Büro des französischen Ministers für Inneres, Sébastien Lecornu, teilte am Donnerstag mit, dass die Situation „in Echtzeit“ überwacht werde. Der Flug war von Dublin, Irland, nach Rom unterwegs. Tracking-Websites zeigten, dass das Flugzeug, das zur Aer Lingus-Flotte gehört, seine Route plötzlich veränderte, als es sich im Luftraum von Paris befand und sich in Richtung des abgelegenen Flugfeldes in Evreux bewegte.
Die französische Luftwaffe teilte mit, sie habe Flugzeuge „sofort nach Meldung des Vorfalls“ entsendet. „Das Flugzeug wurde umgeleitet und wird zum Flugfeld Evreux eskortiert“, hieß es. Das Büro von Lecornu bestätigte später, dass das Flugzeug sicher am Flugfeld gelandet sei.
Die Vorfälle am Dienstag erwiesen sich als Fehlalarme. Bisherige Informationen zeigen keine Spuren gefährlicher Materialien in den Donnerstagdrohungen. Die früheren Drohungen gegen kommerzielle Flüge diese Woche erwiesen sich ebenfalls als Fehlalarme, führten aber dennoch zu Umleitungen und großer Sicherheitsmobilisierung. In einem Fall eskortierte die italienische Luftwaffe ein Flugzeug zu seiner Notlandung.
Die Drohungen richteten sich gegen Fluggesellschaften wie Polens LOT, Scandinavian Airlines, Wizz Air und Ryanair. Obwohl der Zusammenhang noch unklar ist, fanden diese Störungen im Luftverkehr gleichzeitig mit einer Serie offensichtlicher Cyberangriffe auf Kühlgeräte in großen Supermärkten und sogar französischen Blutbanken statt. Alle Fälle befinden sich noch in den Anfängen, aber sie weisen mögliche Merkmale sogenannter Hybridangriffe auf, die maximale Störung mit minimalem Aufwand und Ressourcen verursachen sollen.
Kommentare
Noch keine Kommentare
Be the first to share your thoughts